在信息技術(shù)高速發(fā)展的今天,信息系統(tǒng)集成與運(yùn)行維護(hù)服務(wù)已成為企業(yè)數(shù)字化轉(zhuǎn)型的關(guān)鍵支撐。對(duì)于提供此類(lèi)服務(wù)的企業(yè)而言,具備合法、專(zhuān)業(yè)且全面的資質(zhì)不僅是進(jìn)入市場(chǎng)的“敲門(mén)磚”,更是展現(xiàn)技術(shù)實(shí)力、贏得客戶(hù)信任、保障項(xiàng)目質(zhì)量的重要基石。這些資質(zhì)通常可以分為三大類(lèi):國(guó)家強(qiáng)制許可類(lèi)、行業(yè)認(rèn)證類(lèi)以及企業(yè)能力評(píng)估類(lèi)。
國(guó)家強(qiáng)制許可類(lèi)是開(kāi)展業(yè)務(wù)的法律前提。最主要的包括:
- 《增值電信業(yè)務(wù)經(jīng)營(yíng)許可證》:如果企業(yè)業(yè)務(wù)涉及通過(guò)互聯(lián)網(wǎng)提供在線(xiàn)運(yùn)維、云服務(wù)或數(shù)據(jù)處理等,通常需要申請(qǐng)此證。
- 《信息系統(tǒng)集成及服務(wù)資質(zhì)》:原由工信部所屬機(jī)構(gòu)頒發(fā),現(xiàn)已轉(zhuǎn)為行業(yè)自律認(rèn)證,但仍是衡量企業(yè)集成能力的歷史性重要標(biāo)志。其不同級(jí)別(如四級(jí)、三級(jí)、二級(jí)、一級(jí))反映了企業(yè)在綜合條件、財(cái)務(wù)狀況、業(yè)績(jī)、人才和管理能力方面的差異。
- 《安全生產(chǎn)許可證》:若涉及施工現(xiàn)場(chǎng)作業(yè)(如機(jī)房建設(shè)、綜合布線(xiàn)),則可能需要此證。
- 《涉密信息系統(tǒng)集成資質(zhì)》:如果客戶(hù)涉及國(guó)家秘密,企業(yè)必須經(jīng)國(guó)家保密行政管理部門(mén)審查認(rèn)證,獲取相應(yīng)級(jí)別的涉密資質(zhì),這是參與涉密項(xiàng)目的強(qiáng)制性要求。
行業(yè)認(rèn)證類(lèi)資質(zhì)體現(xiàn)了企業(yè)在技術(shù)、流程和管理上的專(zhuān)業(yè)水平,是核心競(jìng)爭(zhēng)力的直觀(guān)體現(xiàn):
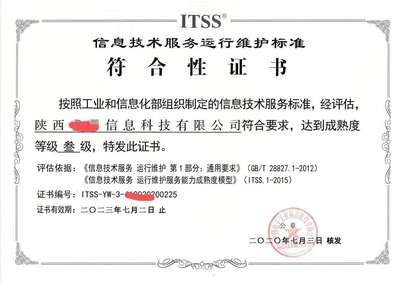
- 信息技術(shù)服務(wù)標(biāo)準(zhǔn)(ITSS)認(rèn)證:這是國(guó)內(nèi)IT服務(wù)領(lǐng)域的權(quán)威標(biāo)準(zhǔn)體系。對(duì)于運(yùn)維服務(wù),獲取《信息技術(shù)服務(wù) 運(yùn)行維護(hù) 能力成熟度模型》認(rèn)證至關(guān)重要,其等級(jí)從低到高(四級(jí)到一級(jí))代表了運(yùn)維服務(wù)的過(guò)程、人員、技術(shù)和資源管理能力逐步優(yōu)化。
- ISO系列管理體系認(rèn)證:
- ISO/IEC 20000:信息技術(shù)服務(wù)管理體系國(guó)際標(biāo)準(zhǔn),證明企業(yè)建立了規(guī)范化的IT服務(wù)管理流程。
- ISO/IEC 27001:信息安全管理體系國(guó)際標(biāo)準(zhǔn),確保企業(yè)能有效保護(hù)客戶(hù)數(shù)據(jù)和信息系統(tǒng)安全,對(duì)運(yùn)維服務(wù)商尤為關(guān)鍵。
- ISO 9001:質(zhì)量管理體系認(rèn)證,證明企業(yè)具備穩(wěn)定的質(zhì)量保證能力。
- CMMI(能力成熟度模型集成)認(rèn)證:主要評(píng)估軟件開(kāi)發(fā)與服務(wù)的過(guò)程能力成熟度,對(duì)于提供定制化軟件開(kāi)發(fā)集成的企業(yè)是重要加分項(xiàng)。
- 信息安全服務(wù)資質(zhì):由中國(guó)網(wǎng)絡(luò)安全審查技術(shù)與認(rèn)證中心(CCRC)頒發(fā),包括“安全集成”、“安全運(yùn)維”等方向,是證明企業(yè)網(wǎng)絡(luò)安全服務(wù)能力的權(quán)威資質(zhì)。
企業(yè)能力評(píng)估類(lèi)資質(zhì)雖非強(qiáng)制,但在招投標(biāo)和市場(chǎng)認(rèn)可中作用顯著:
- 企業(yè)信用等級(jí)證書(shū):如AAA級(jí)企業(yè)信用認(rèn)證,反映企業(yè)的履約能力和誠(chéng)信水平。
- 高新技術(shù)企業(yè)證書(shū):由科技部門(mén)認(rèn)定,享受稅收優(yōu)惠,同時(shí)彰顯企業(yè)的創(chuàng)新能力和技術(shù)投入。
- “專(zhuān)精特新”企業(yè)認(rèn)定:表明企業(yè)在專(zhuān)業(yè)化、精細(xì)化、特色化、新穎化方面具有優(yōu)勢(shì)。
- 行業(yè)或用戶(hù)協(xié)會(huì)頒發(fā)的優(yōu)秀服務(wù)商證書(shū):基于市場(chǎng)實(shí)踐和客戶(hù)口碑的認(rèn)可。
對(duì)于專(zhuān)注于信息系統(tǒng)運(yùn)行維護(hù)服務(wù)的企業(yè),資質(zhì)建設(shè)的重點(diǎn)應(yīng)有所側(cè)重:
- 核心資質(zhì):ITSS運(yùn)維能力成熟度認(rèn)證和ISO/IEC 20000是運(yùn)維服務(wù)的“黃金標(biāo)準(zhǔn)”,應(yīng)優(yōu)先獲取。
- 安全基石:ISO/IEC 27001和信息安全服務(wù)資質(zhì)(安全運(yùn)維)是應(yīng)對(duì)日益嚴(yán)峻網(wǎng)絡(luò)安全形勢(shì)的必備品。
- 市場(chǎng)通行證:根據(jù)目標(biāo)市場(chǎng)(如政府、金融、醫(yī)療),可能需要對(duì)應(yīng)的行業(yè)準(zhǔn)入認(rèn)證或滿(mǎn)足特定標(biāo)準(zhǔn)(如金融行業(yè)的運(yùn)維要求)。
信息系統(tǒng)集成與運(yùn)維服務(wù)企業(yè)應(yīng)構(gòu)建一個(gè)多層次、全方位的資質(zhì)體系。這不僅是為了滿(mǎn)足合規(guī)要求,更是企業(yè)系統(tǒng)化提升內(nèi)部管理、標(biāo)準(zhǔn)化服務(wù)流程、差異化市場(chǎng)競(jìng)爭(zhēng)力的戰(zhàn)略投資。在申請(qǐng)資質(zhì)時(shí),企業(yè)需結(jié)合自身業(yè)務(wù)定位、發(fā)展階段和目標(biāo)市場(chǎng),制定循序漸進(jìn)的規(guī)劃,讓資質(zhì)真正成為驅(qū)動(dòng)業(yè)務(wù)高質(zhì)量發(fā)展的引擎,而非一紙空文。